みなさん、こんにちは。
2026年9月16日、画像共有サービス「Gyazo」を運営するHelpfeel社から、約4.9億件の画像メタデータが不正アクセスにより流出したという衝撃的なニュースが入ってきました。
参考:「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び
主要なニュースメディアではHelpfeel社が運営する「Cosense(旧Scrapbox)のシステム自体は安全」と報道されています。ですが、セキュリティの構造を詳しく紐解いていくと、実は一番深刻な影響を受ける可能性があるのは、Scrapboxのリリース初期から「プライベート(非公開)プロジェクト」で重要な情報を管理していたユーザーです。
今回は、なぜ古参のプライベートCosenseを使っている人が危ないのか、そして今すぐできる自衛策は何か、を緊急でまとめました!
なぜ古参の「Cosense」ユーザーが危ないのか?
Cosenseは閲覧権限を細かく設定できるため、「他人に見られたくない情報は非公開プロジェクトで管理している」という方も多いと思います。
「非公開にしているんだから、中の画像が見られるはずがない」と思うのが普通です。ですが、実はここに落とし穴があります。
鍵がかかっているのは「ノートの文字」だけ
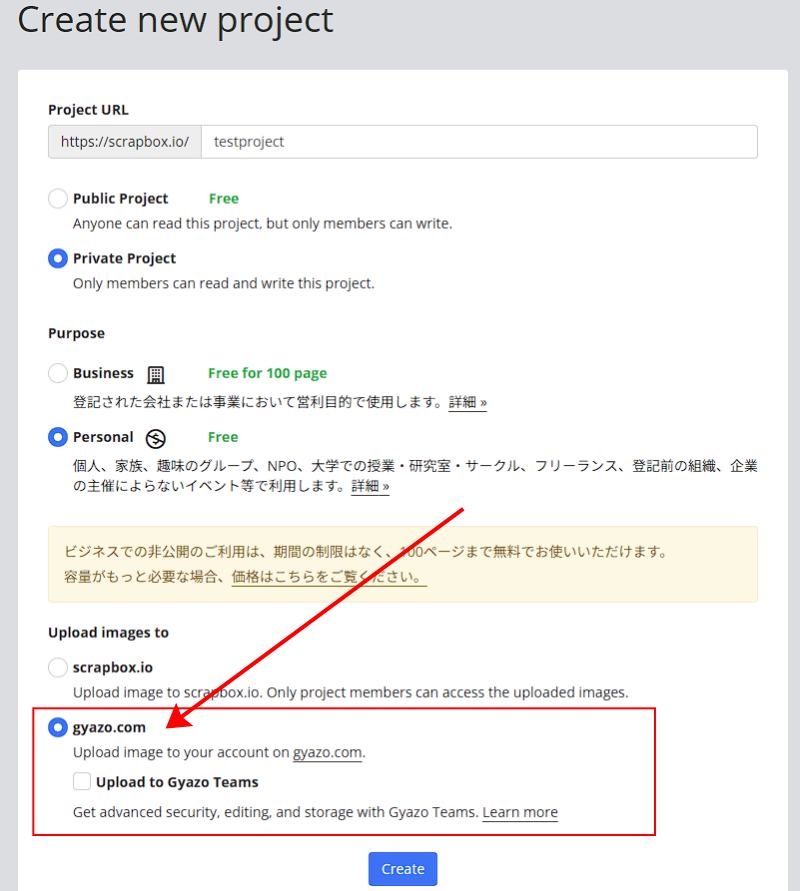
Cosenseは2020年11月頃まで「Gyazoに画像をアップロードし、そのURLをページ内に引っ張ってくる」というシステムが完全なデフォルトでした。その後、セキュリティ強化のため、Scrapbox内に画像をアップロードする設定がデフォルト化されましたが、それを知らないユーザーは、未だにGyazoが保存先に指定されたままです。
非公開プロジェクトであっても、古参ユーザーが初期設定のまま画像をドラッグ&ドロップすると、裏側では「Gyazoの公開サーバー」にアップロードされているわけです。Cosense本体は非公開でも、画像自体はGyazo側に保存されてしまう仕組みに意図せずなっている可能性が高いのです。
ただし、前述の通り、2020年11月以降に作成されたプライベートプロジェクトは、意図してGyazoに設定変更しない限り、Scrapbox内に画像が保存されています。以下画像のような設定でプライベートプロジェクトを作ってしまった場合、Gyazoが保存先になっていますので注意してください!
Gyazoの画像は「URLを知っていれば誰でも見られる」
Gyazoは「URLを共有してサクッと画像を見せる」ためのサービスです。そのため、URL(画像ID)さえ分かれば、ログインしていない第三者でも世界中からアクセスできてしまいます。 これまでは「URLの文字列が複雑だから特定されない」という前提で守られていました。
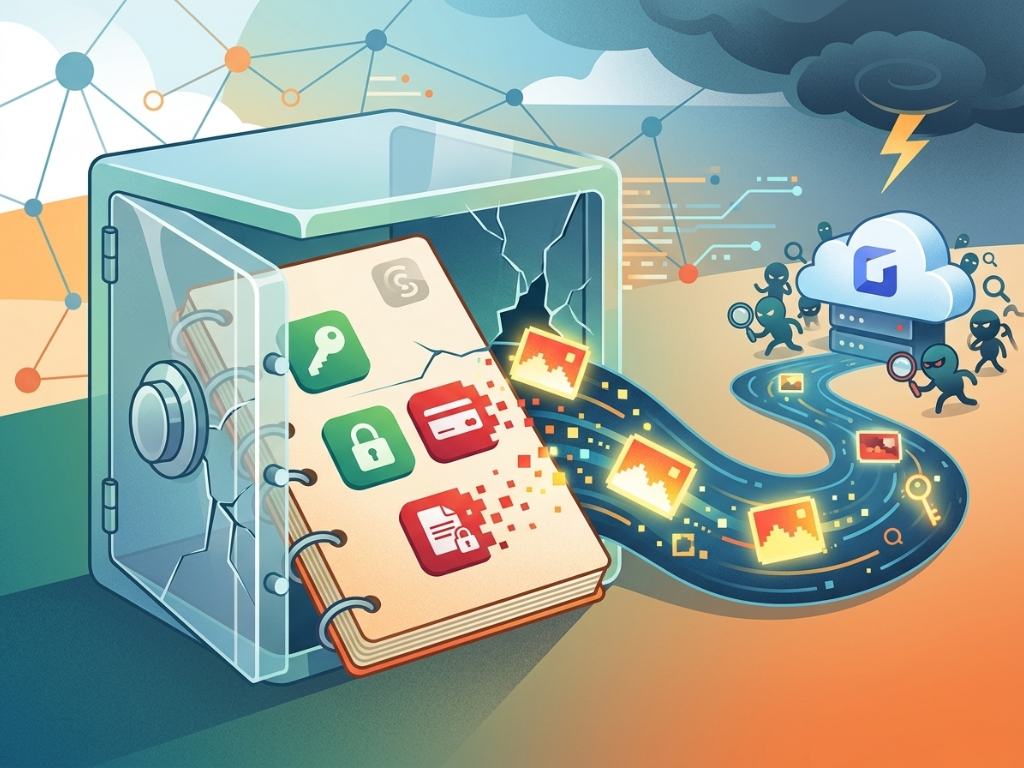
しかし今回の不正アクセスで、その「画像URLを割り出せるデータ(画像ID)」が4.9億件も流出してしまいました。つまり、Cosenseという頑丈な金庫の中に隠していたはずの画像が、裏口(Gyazoの公開URL)から丸見えになってしまうリスクが発生したのです。
更に悪いことに、画像の流出は主に2019年1月以前に登録されたデータのようです。Scrapboxの画像保存先がGyazoしかなかった時代のユーザーデータが漏洩している可能性が高いのです。
今回の流出が古参のCosenseユーザーにとって致命的な3つの理由
Helpfeel社の公式発表を見ると、今回のインシデントはCosenseユーザーにとってかなり相性が悪いことが分かります。
- 「OCRテキスト」による機密画像のピンポイント検索
流出データには、画像内の文字を読み取った「OCRテキスト」が含まれています。攻撃者はわざわざ画像を開かなくても、「パスワード」「APIキー」「マイナンバー」「クレジットカード」などの単語で検索し、機密画像のURLを特定できてしまう状態にあります。 - 「どこからアップロードされたか(取得元URL)」の流出
流出データには画像が貼り付けられていた元のURLも含まれています。[https://scrapbox.io/](https://scrapbox.io/)(プロジェクト名)/...という履歴から、「これは非公開のCosenseに貼られていた重要な画像だ」と狙い撃ちされる危険性があります。 - 無料会員だと「自分のどの画像が漏れているか」確認・削除が困難
Gyazoの無料会員は、画像一覧ページから直近の10枚しか確認できません。過去にCosenseに貼った大量の画像のうち、どれが危険に晒されているのかを自分自身で確認したり削除したりするのが難しいという状態に陥っています。
※なお、現在Helpfeel社は二次被害を防ぐため、一時的に一部の画像の閲覧を無効化する緊急措置をとっています。しかし、根本的な対策は自分自身で行う必要があります。
【今すぐ実行】古参のCosenseユーザーがすべき3つの自衛策
このリスクから大切なデータを守るために、以下のステップを今すぐ実行しましょう!
1. 今後の画像の保存先を「Cosense直接」に変更する(最優先)
これ以上Gyazoの公開サーバーに画像がいかないよう、Cosenseの設定を変更します。
- Cosenseのプロジェクト設定(Settings)を開きます。
- 「Upload」タブを開きます。
- 「Upload images to」の項目を、
gyazo.comからscrapbox.ioに変更して保存します。
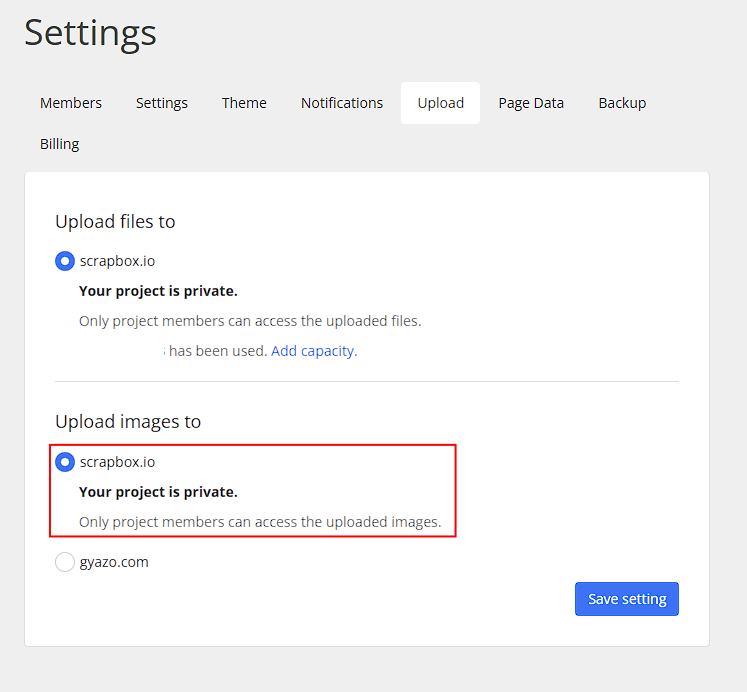
これで今後の画像はCosenseの認証保護されたストレージに保存されるようになり、プロジェクトのメンバー以外は絶対に閲覧できなくなります!
2. 過去の機密画像を探してGyazoから削除する
過去のページを振り返り、パスワードや個人情報、システムのスクリーンショットが貼られていないか確認しましょう。
- 該当の画像を何度かクリックして、Gyazoの画像ページ(
[https://gyazo.com/](https://gyazo.com/)...)に直接アクセスします。 - Gyazoにログインした状態で、画面右上にあるゴミ箱アイコンをクリックして画像を完全に消去します。
- 削除を確認したら、Cosense側の画像リンクも消しておきましょう。
3. 過去画像が追えない場合は「Gyazoアカウントの削除」を検討する
「過去に何を貼ったか覚えていないし、画像枚数が多すぎて追いきれない」という場合は、Gyazoのアカウント自体を削除するのが一番確実です。
Gyazoの設定ページの一番下からアカウントを削除すると、無料版で見えなくなっていた過去画像も含め、サーバーからすべてのデータが永久消去されます。
【注意点】
アカウントを削除すると、過去にCosenseに貼ったGyazo画像はすべて表示されなくなります。残したい画像がある場合は、事前にダウンロードしておきましょう。
「便利」の裏にある設定を今一度見直そう!
同じ会社が提供しているツール同士の連携機能だからこそ、「非公開プロジェクトなんだから画像も安全だろう」とついつい安心しきってしまいますよね。
Cosense自体は本当に素晴らしいツールです。だからこそ、画像の保存先がどうなっているか今一度プロジェクト設定を見直して、大切なプライベートデータをしっかり守っていきましょう!
本日も最後までお読みいただきありがとうございました。
それでは、よいインターネットライフを!
今回のような検証、「うちの環境ではどうなんだろう?」と気になった方はいませんか。
ビューローみかみでは、構想段階の壁打ちからPoC・実装・現場導入まで、現場で「使い続けられる」ものづくりを支援しています。
技術顧問サービスでは、本記事のような技術的な質問・検証にも継続的にお答えしています。「相談したら契約」ということはありません。システムを作らない判断も含めて、率直にお話しします。
▶ 技術顧問サービスの詳細はこちら
気になることがあればお気軽にご相談ください。