みなさん、こんにちは。
最近、ニュースやセミナーで「IoT機器のセキュリティ対策」について耳にする機会が増えましたよね。
参考:IoT機器のセキュリティリスクを理解する(IPA 独立行政法人情報処理推進機構)
オフィスや店舗でも、ネットワークカメラやスマートロック、環境センサー、ネットワーク対応の複合機など、さまざまなデバイスが導入されています。業務効率化には欠かせない存在ですが、その一方で「セキュリティ対策はどうすべきか」という課題に頭を悩ませている中小企業の担当者の方も多いのではないでしょうか。
セキュリティ対策に関して、世の中で語られている議論を聞いていると、私はどうも「現場の実態と少しズレがあるな」と感じてしまいます。
多くのセキュリティ専門家は「IoT機器そのもののセキュリティ対策(ファームウェア更新や個別パスワード管理)を強化すべきだ」と主張します。ただ、現実問題として、中小企業の現場でそこまでセキュリティを第一に考えてデバイスを選んだり運用したりできるでしょうか?
現実には、かなり難しいはずです。
現場が求めるのは「セキュリティ」ではなく「業務効率」
中小企業や店舗でIoT機器を導入する際、現場が重視するのは次のような順番です。
- 現場の課題が解決できること(業務効率化・コスト削減)
- すぐに設置して使えること
- 設定や操作が簡単なこと
- 導入コストが手頃なこと
- セキュリティ
もちろんセキュリティを軽視していいわけではありません。しかし、現場にとって購入や導入の決め手になるのは、あくまで「業務の役に立つかどうか」です。
たとえば、オフィスの防犯用にネットワークカメラを買うとき、「TLSの実装が堅牢だからこのカメラにしよう!」なんて検討する人はまずいませんよね。
「スマホから遠隔で映像を確認できる」
「設置が簡単」
「予算内に収まる」
こうした理由で選ばれます。機器メーカー側もそれを理解しているため、いかに簡単に使えて低価格かを競っています。ここで「セキュリティ向上のために初期設定で複雑な証明書の登録が必要です」なんて仕様にすると、現場で使われなくなってしまうのです。
ここに、オフィスにおけるIoTセキュリティの根本的な難しさがあります。
現場の社員も「兼任IT担当」も、専門のセキュリティ管理者ではない
セキュリティの標準的なガイドラインでは、よく次のような対策が求められます。
- 定期的に全機器のファームウェアを更新する
- デバイスごとに初期設定のパスワードを変更し、強固なものにする
- 不要なポートや機能は手動で無効化する
- 導入デバイスの台帳を管理する
しかし、専任のIT部門を持たない「兼任IT」や「ひとり情シス」体制の中小企業で、こうした運用をすべてのIoT機器に対して完璧に行うのは不可能です。
もちろん、やりたくないのではなく、「リソース的にできない」のです。
業務用のIoT機器であっても、現場からすれば「買ってきて電源を入れ、ネットにつないだら勝手に動いてほしいもの」です。メーカーがどれだけ高度な管理機能を用意していても、
- ファームウェアは初期状態のまま放置
- 初期パスワードのまま運用
- 担当者が変わって誰も管理・把握していない
という状況は避けられません。つまり、「人間の運用(マニュアル通りに管理すること)を前提とした安全設計」には限界があるのです。
オフィスネットワークの「入口」こそが最大のセキュリティ装置
ここで、企業のネットワーク構成の基本に目を向けてみましょう。
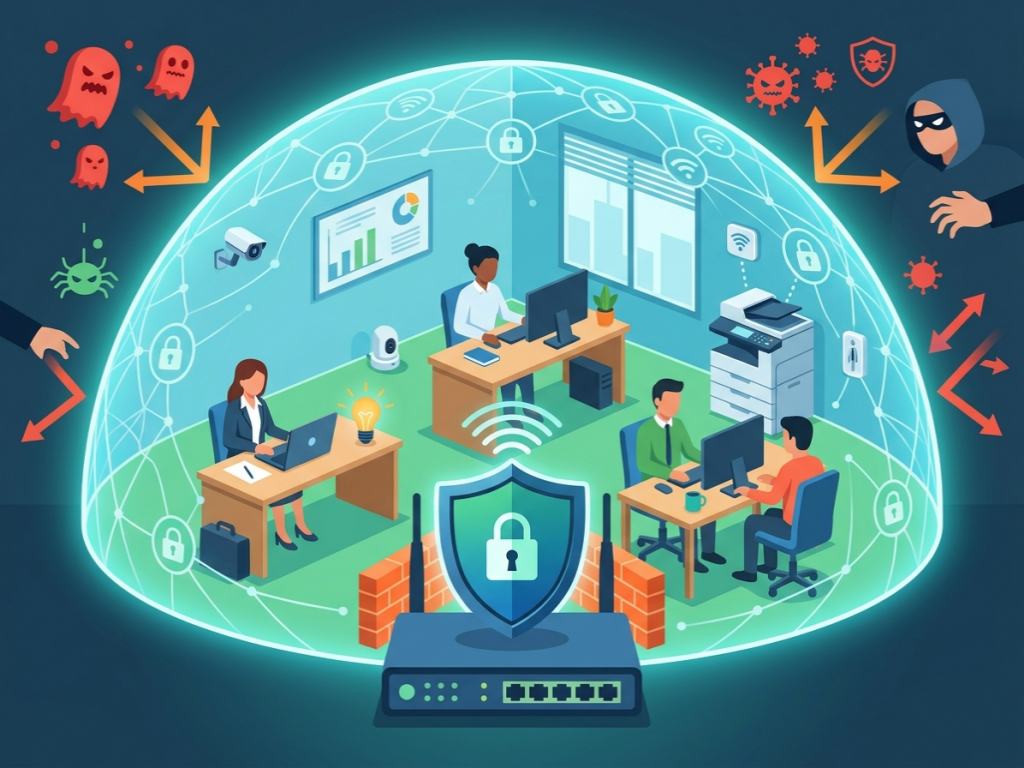
オフィスのPCやサーバ、そして各種IoT機器は、通常オフィス用のルーターやUTM(統合脅威管理)などのゲートウェイ機器を経由してインターネットとつながっています。
インターネット =(UTM / 高機能ルーター)= 社内LAN(PC・IoT・NASなど)
利用者は普段意識していませんが、この「境界に設置されたゲートウェイ」が存在するおかげで、外部からの直接的なサイバー攻撃の多くが自動的にブロックされています。
この考え方を、そのままIoT対策にも活かすのが最も賢い選択です。
つまり、
インターネット =(高機能なセキュリティゲートウェイ)= 各種IoT機器
という構造です。
社内に点在する1台1台のIoT機器を個別に完全防御しようとするのではなく、「ネットワークの入口(境界)でまとめて守る」ほうが、手間もコストも圧倒的に節約できます。管理者がいない現場だからこそ、この「境界で一括防御するシンプルさ」が最大の効果を発揮します。
本命は「IoT機器の個別対策」ではなく「オフィスネットワーク防御」
世間では「IoTセキュリティ製品」が話題になりますが、中小企業にとって真に現実的で導入価値が高いのは「オフィスネットワーク全体の境界防御」です。
具体的には、
- プロバイダ(ISP)側での不正通信自動遮断サービス
- UTM(統合脅威管理)によるC2通信(乗っ取られた機器の外部通信)の検知・遮断
- クラウド管理型の次世代ルーター・セキュリティゲートウェイ
といった仕組みを導入することです。
経営者や現場が欲しいのは、難解な暗号化の仕様や個別の管理手順ではなく、「社内ネットワークが安全に保たれているという状態」、もっと言えば「個別機器のセキュリティを毎日心配しなくて済む安心感」です。
「このカメラのファームウェアは最新か?」と毎月チェックして回るコストをかけるくらいなら、「入口にしっかりしたUTMを1台置いて、おかしな通信を自動で止める」ほうが、投資対効果(ROI)はずっと高くなります。
ただし、モバイル回線(SIM内蔵)機器だけは例外
ただし、すべてのIoT機器をオフィスのルーター任せにできるわけではありません。明確な例外が存在します。
それは、通信モジュール(SIMカード等)を内蔵し、オフィスのLANを経由せずに直接キャリアのモバイル回線でインターネットへ接続する機器です。
- 車載用GPS追跡端末・ドライブレコーダー
- 屋外設置のスマートメーター
- 建設現場や遠隔地の監視カメラ
- モバイル回線対応の各種センサー
これらはオフィスのUTMやルーターの配下に存在しないため、境界防御の傘に入ることができません。
こうした直接接続型のデバイスに限っては、強固な認証、自動アップデート機能、通信暗号化といった対策を「機器単体で完結させる仕様」になっている製品を選ぶ必要があります。ここは、社内LANに接続する一般的なIoT機器とは分けて考える必要があります。
「脆弱な機器が存在する前提」でシステムを設計する
セキュリティ対策においては、理想論よりも「現実論」が何より重要です。
どんなに優れものであっても、IoT機器はいつかサポートが終了します。メーカーが撤退することもありますし、現場が更新を忘れることもあります。
そう考えると、「社内のすべてのIoT機器を100%安全に保つ」という実現不可能な目標を掲げるよりも、「脆弱なIoT機器が何台か混ざっていても、オフィス全体や重要な社内データは安全でいられる」というネットワーク設計を目指すほうが、はるかに合理的です。
これは、LinuxなどのOSにおけるサンドボックス(隔離空間)や権限分離の発想と同じです。個々のプログラムや端末を完全に信用するのではなく、周囲に境界を設けて被害が広がらないようにします。
必要なのは、現場の社員や兼任IT担当者に「セキュリティ管理者として全機器を最新状態で維持しろ」と無理な要求をしない仕組みです。
IoT機器は、現場の業務を便利にするために導入されるものです。だからこそ、機器自体には最低限の防御力を求めつつ、本格的なセキュリティ機能はUTMやルーターといった「ネットワークの要所」に担当させる。そしてSIM内蔵などの直結デバイスだけを例外として個別にケアする。
社会全体の運用コストや中小企業のITリソースの実態を考えれば、答えは明確です。
「IoT機器を守る」から「オフィスネットワーク全体を守る」へ。
これこそが、中小企業がとるべき、最も現実的で効果的なIoTセキュリティの進むべき方向なのではないでしょうか。
本日も最後までお読みいただきありがとうございました。
それでは、よいIoTライフを!
「うちのネットワーク環境はどうなんだろう?」と気になった方はいませんか。
ビューローみかみでは、構想段階の壁打ちからPoC・実装・現場導入まで、現場で「使い続けられる」ものづくりを支援しています。
技術顧問サービスでは、技術的な質問・検証にも継続的にお答えしています。「相談したら契約」ということはありません。システムを作らない判断も含めて、率直にお話しします。
▶ 技術顧問サービスの詳細はこちら
気になることがあればお気軽にご相談ください。