みなさん、こんにちは。
先日、Gyazoの情報流出について、Cosense(旧Scrapbox)ユーザーの視点から自衛策と洗い出しツールに関する記事をお届けしました。
前回の記事執筆後、2026年9月27日に公式からGyazoのサービス再開が発表されました。
今回の再開にあたって、不正アクセス以前にアップロードされた画像は一旦すべて「所有者本人のみ閲覧できる状態(限定公開)」へと変更され、ユーザー自身が手動で再公開を選択できる仕様になりました。
セキュリティを最優先に考えた、非常に合理的で正しい判断だと思います。
……しかし、今回の公式発表をじっくり読み進めていく中で、非常に大きな懸念が頭をよぎったのです。
それは、「昔、Gyazoにログインしないままアップロードした画像(匿名画像)は一体どうなるのか?」という問題です。
昔のScrapboxユーザーは「匿名Gyazo」を普通に使っていた
今のユーザーにとっては少し意外に感じるかもしれませんが、2017年頃のScrapbox(現Cosense)では、
- Scrapboxのページ上に画像をドラッグ&ドロップする
- 裏側で自動的にGyazoへアップロードされる
- ユーザー自身はGyazoのアカウントすら意識していない
という使い方が完全に一般化していました。私自身もまったく同じ使い方をしていました。
当時は、
- 画像のURLハッシュ文字列が十分に長い
- 検索エンジンのインデックス対象外になっている
- 他人からURLを推測されることは現実的に不可能
という認識が一般的であり、実質的には「非公開の安全な画像」として安心して貼り付けていたのです。
ところが、今回のインシデントによってその前提そのものが瓦解してしまいました。
「所有者限定公開」という復旧方針の裏にある罠
今回のGyazoの復旧方針は、「保存済み画像はまず所有者本人のみ閲覧可能とし、その後ユーザー自身が公開状態へ戻せるようにする」というアプローチです。
この方針自体に異論はありません。むしろ危険な画像を勝手に再公開しないよう、安全側に倒した素晴らしい対応だと思います。
ですが、ここで決定的な問題が浮上します。
「アカウントに紐付いていない『所有者なし』の匿名画像は、どう扱われるのか?」
ということです。
匿名画像は「本人確認」が絶対にできない
私自身も手元にある過去のCosenseデータを調べてみました。
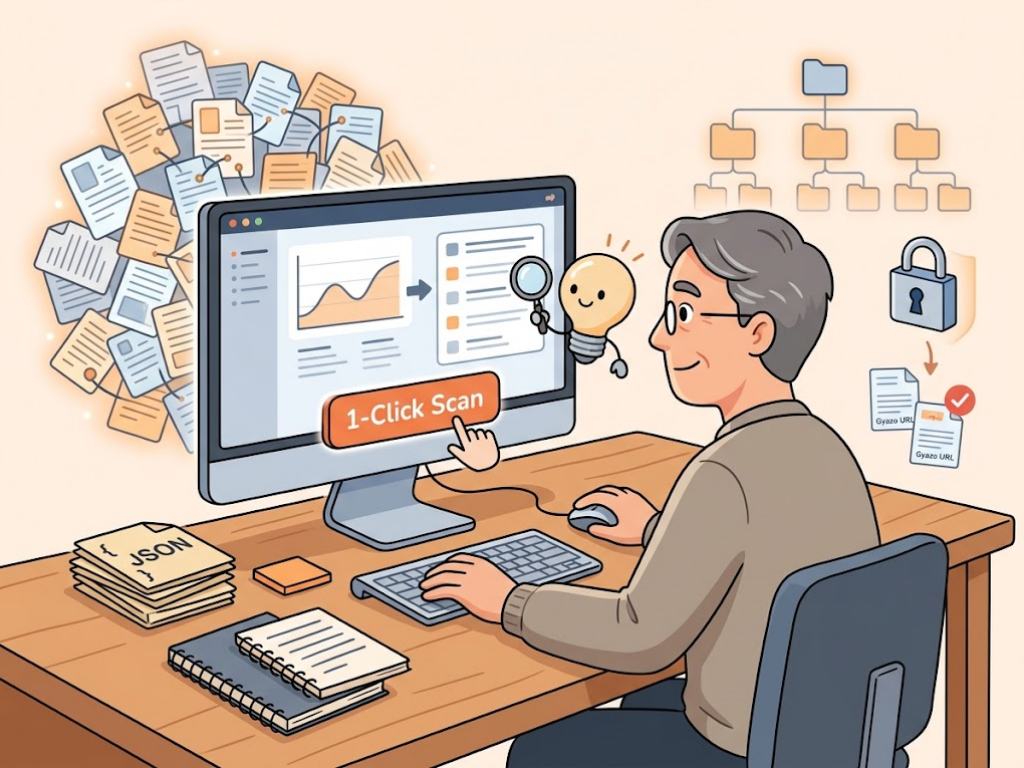
すると、以前開発した自作ツール(Gyazo Images within Cosense)を使ってCosenseのJSONエクスポートからURLを抽出できるにもかかわらず、CosenseおよびGyazo上では「表示されない(アクセスできない)」画像がいくつか存在することが判明しました。
調べたところ、それらはすべて当時「ログインせず匿名状態のままアップロードした画像」だったのです。
利用者である私からすれば、
- どのCosenseページに貼り付けたか覚えている
- エクスポートデータ内にGyazoのURLが残っている
- 画像の具体的な内容も記憶している
という状態です。しかし、運営会社(Helpfeel社)の視点に立てば、「わたしが本当に当時その画像をアップロードした本人であるか」を客観的に証明する手段が存在しないのです。
これは非常に厳しく、そして根深い問題です。
運営側は「安全側に倒す」しかない
もし自分が運営側の立場であれば、匿名画像の取り扱いについて間違いなく以下の対応をとります。
- 匿名画像は一律で非公開を維持(または自動復旧させない)
- 所有者確認(アカウントへの紐付け)ができる画像のみを復旧対象とする
なぜなら、誤って第三者に画像を復元・譲渡してしまうリスクの方が、画像を失わせるリスクよりも遥かに致命的だからです。
利用者としては非常に寂しく切ない現実ですが、セキュリティ対応の観点からは「そうするしかない」と納得せざるを得ません。
本当に困るのは、歴史を重ねてきた古参ユーザー
さらに問題を複雑にしているのは、昔からScrapboxを使い込んできた古参ユーザーほど、長年の運用の中で
- 匿名状態でアップロードした画像
- 公開プロジェクトの画像
- 完全非公開プロジェクトの画像
が複雑に混在してしまっている点です。
今回のサービス再開に伴い、Gyazoの管理画面から自分の過去画像を一覧で確認・管理できるようになりました。しかし、「この画像がどのCosenseプロジェクトの、どのページで使われていたか」まではGyazo側から判別できません。
長年複数のプロジェクトを平行運用してきたユーザーほど、過去の画像遺産の整理に膨大な労力を割かれ続けることになります。
私は「あの頃の画像」を諦めることにしました
今回表示されなくなってしまった匿名画像について、私は「もう手元に戻ってくる可能性は限りなく低い」と割り切ることにしました。
もちろん、将来的に何らかの奇跡的な救済措置や本人確認フローが用意される可能性もゼロではないかもしれません。ですが現時点では、それらを「過去のインシデントによって失われたデータ」として受け入れる方が、精神衛生上ずっと健やかです。
何より、「プライベートプロジェクトに貼っていた機密画像が、裏口から誰でも見られる状態に露出してしまうリスク」がこれによって大幅に低減されたのだ、と前向きに捉えることにしています。
Gyazoの現状と古参ユーザーの心得
9月27日のサービス再開後、続報が更にでないか注視していましが、今のところ動きはなさそうです。そこで、現状をまとめておきます。
- 予防的措置で停止されていたGyazoのサービス自体は再開された
- アカウント所有者が確認できる画像は、手動で再公開が可能
- 「匿名アップロード画像」は、本人証明が困難なため救済が極めて難しい
- 長年使い込んできた古参のScrapbox/Cosenseユーザーほど、この影響を強く受ける
- 匿名画像は「戻らないもの」として割り切り、整理を進めるのが現実的
- そのトレードオフとして、第三者へのデータ流出・二次被害のリスクは大幅に下がった
今回のインシデントは、単なるGyazoのセキュリティトラブルという枠組みを超えて、「この10年間でクラウド上に蓄積してきた個人アーカイブを、私たちは本当に管理できていたのだろうか?」という根本的な問いを突きつけられた出来事だったように感じます。
Webサービスは時が経つとともに仕様が変わっていき、利用開始時には想定できなかった事態が起こるものだと痛感させられました。絶対確実なことなどない、そう考えて準備を怠らないことが大事ですね。
本日も最後までお読みいただきありがとうございました。
それでは、よいインターネットライフを!
「AIがあれば、こんなツールや考察も一瞬で形にできるの?自分も業務の自動化や新しいツール開発に挑戦してみたい!」と思われた方、そのアイデア、頭の中で寝かせておくのはもったいないかもしれません。
ビューローみかみでは、構想段階の壁打ちからPoC・実装・現場導入まで、現場で「使い続けられる」ものづくりを支援しています。
アイデアを短期間で「動くもの」にし、PoCで終わらせず、実運用まで伴走します。まずは「これ、作る価値ありますか?」という壁打ちからでも大歓迎です。
▶ PoC・MVP開発サービスの詳細はこちら
気になることがあればお気軽にご相談ください。